전 세계 웹사이트의 약 70%가 쓰는 PHP에서, 로그인 없이 서버를 장악할 수 있는 치명적인 취약점이 발견됐습니다.
10월 21일 밤, 일본 다카이치 사나에 총리는 X에 “위험이 매우 시급하다”며 웹사이트 운영자들에게 PHP 사용 여부를 확인하고 보안 패치를 준비하라고 요청했습니다. 패치가 어렵다면 사이트를 일시 정지하라는 당부도 덧붙였습니다. 실제로 일본 재무성, 미즈호은행, 라쿠텐이 서비스를 멈추거나 긴급 점검에 들어갔습니다.
국내에서도 사이버 위기 경보가 ‘주의’로 올라갔습니다. 하지만 전담 개발자가 없는 중소기업은 “우리 사이트가 해당되는지”부터 알기 어렵습니다.
이번 글에서는 PHP2Shell이 무엇인지, 우리 사이트가 해당되는지, 국내에서는 어떻게 대응하고 있는지를 정리했습니다.
작성일 : 2026년 10월 23일까지 공개된 자료 기준으로, 이번 글은 작성되었습니다. 업데이트 버전 및 기타 세부 정보는 작성 시점 이후에는 변경될 수 있으니 검토가 필요합니다.
1. PHP2Shell, 무슨 일이 생겼나
PHP는 웹사이트를 만드는 언어이자, 그 코드를 실행하는 엔진입니다.
언어가 “한국어”라면 엔진은 그 말을 듣고 일을 처리하는 “통역사”입니다. 보통의 보안 사고는 코드를 잘못 짜서 생기지만, PHP2Shell은 통역사 자체의 결함입니다. 그래서 코드를 잘 짰어도 그 엔진 위에서 돌아가는 사이트라면 모두 위험합니다.
여기서 말하는 모두 위험이라는 이슈가 충격적입니다. 해결 방법은 코드 수정이 아니라 서버의 PHP 엔진 업데이트입니다.
| 사용 중인 버전 | 해야 할 일 |
|---|---|
| PHP 8.2 ~ 8.5 | 패치 버전으로 업데이트 (8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 이상) |
| PHP 7.4 ~ 8.1 | 공식 패치 없음, 지원 버전으로 업그레이드 검토 |
| PHP 7.3 이하 | 지원 종료, 업그레이드 필요 |
공격 현황은 기관마다 평가가 다릅니다. 아마존은 공개 4일 전부터 공격 시도를 관측했다며 광범위하게 악용 중”이라고 봤고, 미국 CISA는 경보 시점에 악용을 확인하지 못했다고 밝혔습니다. 취약할 가능성이 있는 노출 서버는 2,260만 개 이상으로 추정됩니다.
주목할 점은 이번 취약점을 AI가 찾았다는 것입니다. 보안 기업들이 AI를 활용해 10년 넘게 숨어 있던 결함을 발견했습니다.
2. 해결 방법
(1) PHP 업데이트
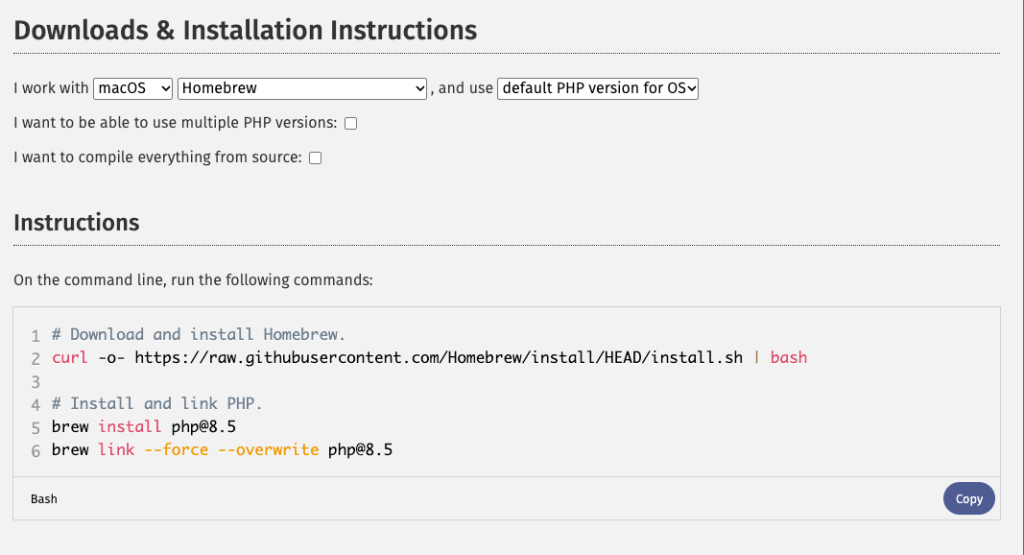
아래 PHP 공식 홈페이지를 통해 다운로드 및 업데이트가 가능하고, 업데이트 전에 버전별 변경 이력 등도 함께 검토가 필요합니다.
(2) 참고 사항
국내에서도 빠르게 PHP 보안 취약점을 해결하는 방법에 대해 공지를 하고 있는데요. 한국인터넷진흥원의 공지사항을 통해 빠르게 현황을 검토하고 확인해보는 것을 추천드립니다.
한국인터넷진흥원(KISA) PHP 보안취약점 공지 바로가기

핵심만 5단계로 정리하면 다음과 같고, 실제로는 사이트 클릭 후에 확인해보시길 추천드립니다.
- 운영 중인 모든 서버·장비·컨테이너의 PHP 사용 여부와 버전을 확인합니다.
- PHP 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 이상으로 업데이트하고 웹 서비스를 반드시 재시작합니다(8.1 이하는 지원 버전으로 전환).
- 즉시 업데이트가 어렵다면 요청 크기 제한, PHP 임시 설정 적용 등 임시 조치를 하거나 외부 접속을 차단합니다.
- 10월 20일 이후 로그를 점검하고 DB 비밀번호·API 키 등 중요 인증정보를 교체합니다.
- 침해가 의심되면 서버를 끄지 말고 격리한 뒤 보호나라에 신고하고 증거를 확보합니다.
3. 우리 사이트는 해당될까?
(1) 자가 점검
먼저 간단하게 우리 사이트가 PHP로 개발되었는지 여부를 확인할 수 있는 사이트를 추천드립니다.
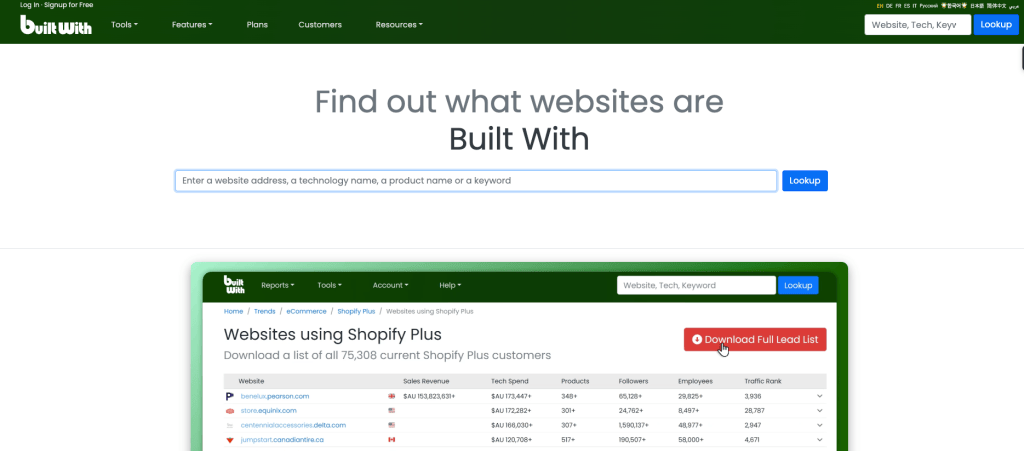
무료 도구인 BuiltWith(https://builtwith.com)에 사이트 주소를 입력하면, 사이트가 어떤 기술로 만들어졌는지 확인할 수 있습니다. 크롬 확장 프로그램 Wappalyzer를 설치하면 사이트에 접속하는 것만으로도 같은 정보를 볼 수 있습니다.
- 결과에 PHP가 보이면 → 이번 PHP2Shell 점검 대상입니다.
- Next.js처럼 다른 기술만 보이면 → PHP2Shell의 직접적인 대상이 아닐 가능성이 높습니다.
테크뷰도 직접 확인해봤습니다. 회사 사이트는 Next.js로 만들어져 이번 이슈의 대상이 아니었고, 블로그는 워드프레스닷컴에서 운영 중이라 PHP 기반의 관리형 서비스로 확인됐습니다.
다만 이 방법으로 100% 안심할 수는 없습니다. 이런 도구는 PHP 사용 여부를 추정할 뿐, PHP 버전이나 패치 적용 여부까지는 알려주지 않습니다. 또한 보안 설정에 따라 PHP를 쓰고 있어도 결과에 나타나지 않을 수 있습니다. 최종 확인은 반드시 호스팅 업체나 사이트를 만든 개발사에 문의하시기 바랍니다.
(2) 주요 관리 현황 점검
가장 먼저 우리 사이트의 PHP 엔진을 누가 관리하는가를 확인해야 합니다.
현재 주요 사이트 및 주요 안전 점검 공지 사항에서 확인한 사항들을 정리하면 아래와 같습니다.
| 사이트 유형 | 위험도 | PHP 패치 담당 | 확인할 것 |
|---|---|---|---|
| 호스팅 업체의 웹호스팅·쇼핑몰 | 낮음~보통 | 호스팅 업체 | 업체 공지, 고객 조치 필요 여부 |
| 클라우드·VPS에 직접 설치 | 높음 | 우리 회사 | 담당자에게 버전과 패치 여부 확인 |
| 외주로 만들고 관리가 끊긴 사이트 | 가장 높음 | 우리 회사 | 서버 위치부터 확인, 외주사 연락 |
| 워드프레스닷컴 등 관리형 서비스 | 낮음 | 서비스 업체 | 공지 또는 고객센터 |
| 인터넷에 열린 사내 웹 시스템 | 보통~높음 | 회사 또는 공급 업체 | 시스템 목록과 관리 주체 확인 |
특히 3번째가 위험합니다. 한 사이트 관리 서비스가 모니터링하는 사이트 중 22.7%가 PHP 8.1 이하를 쓰고 있었다는 보도가 있습니다.
업체나 개발자에게 물어보고 확인할 사항들은 다음과 같습니다.
- PHP 버전은 무엇이고, PHP2Shell 패치가 적용됐나요?
- 패치 후 PHP 서비스를 재시작했나요?
- 8.1 이하라면 업그레이드 계획은 어떻게 되나요?
- 패치 전 공격 흔적이 없었는지 확인해줄 수 있나요?
3. AI 시대, 보안 이슈는 계속됩니다
PHP2Shell은 끝이 아니라 시작에 가깝습니다. AI가 오래된 소프트웨어의 결함을 빠르게 찾아내기 시작했고, 그 능력은 방어하는 쪽과 공격하는 쪽 모두에게 열려 있습니다.
이번 취약점은 10년 넘게 PHP 안에 숨어 있었습니다. 수많은 개발자와 보안 전문가가 지나쳤던 결함을 AI가 찾아냈습니다. 이번에는 보안 연구자들이 먼저 찾아 두 달 동안 패치를 준비할 수 있었고, 방어하는 쪽이 시간을 번 사례로 평가받습니다.
하지만 같은 능력은 공격자도 쓸 수 있습니다. 실제로 취약점이 공개되기 4일 전부터 공격 시도가 관측됐습니다. OpenAI도 AI가 중대한 취약점을 찾을 수 있는 만큼 공격 도구 개발에도 쓰일 수 있다고 경고했고, 앞으로 몇 달간 AI가 찾아내는 취약점이 급증할 것이라고 전망했습니다.
AI가 업무 곳곳으로 확대될수록, 이런 불안은 더 커질 수밖에 없습니다. 오래된 시스템일수록 아직 발견되지 않은 결함이 남아 있을 가능성이 크고, AI는 그 결함을 사람보다 훨씬 빠르게 찾아냅니다. PHP처럼 전 세계가 함께 쓰는 기반 소프트웨어에서 이런 일이 반복된다면, 패치가 나오는 속도와 회사가 적용하는 속도의 차이가 곧 위험이 됩니다.
중소 기업 입장에서 전담 보안 인력이 없는 회사가 모든 취약점을 직접 따라가기는 어렵습니다. 대신 아래 세 가지만 갖춰두면, 다음 이슈가 터졌을 때 훨씬 빨리 대응할 수 있습니다.
- 우리 회사 웹사이트와 시스템 목록 만들기: 홈페이지, 쇼핑몰, 사내 시스템이 각각 어디서 운영되고 누가 관리하는지 한 장으로 정리해둡니다.
- 업체 공지를 받는 경로 확보하기: 호스팅 업체, 외주 개발사, 서비스 업체의 보안 공지를 누가 받아서 확인하는지 정해둡니다.
- 관리가 끊긴 사이트 정리하기: 쓰지 않는 사이트는 닫고, 계속 쓸 사이트는 유지보수 계약을 다시 맺거나 관리형 서비스로 옮기는 것을 검토합니다.
이번 PHP2Shell을 계기로 우리 회사의 사이트부터 한 번 점검해보시기 바랍니다. 일본 총리가 직접 경고하고 대형 은행이 서비스를 멈춘 이유는, 확인하지 않은 채 두는 것이 가장 큰 위험이기 때문입니다.
함께 보기 좋은 글
댓글 남기기