AI가 해킹의 속도와 난이도 전반을 바꾸면서, 작은 회사도 공격 대상이 되고 있습니다. 하지만 대부분의 사고는 여전히 패치 안 된 서버, 허술한 계정, 관리되지 않은 PC처럼 기본이 열린 곳에서 시작됩니다. 보안 담당자가 없는 회사라면 더욱 고민이 되는 상황입니다.
10월 29일, 세계 최대 암호화폐 거래소 바이낸스에서 약 63억 달러, 우리 돈 약 8조 4천억 원 규모의 자산이 탈취됐습니다. 역대 최대 규모의 암호화폐 해킹입니다. 바이낸스가 밝힌 출발점은 소프트웨어 엔지니어 한 명의 노트북이었습니다.
국내에서도 비슷한 시기에 금융권 해킹이 이어졌습니다. 10월 중순 16곳이던 피해 금융사는 11월 초 37곳으로 늘었고, 약 47만 건의 정보가 유출됐습니다. 약 10억 원의 자금 탈취도 확인됐습니다. 미래에셋증권은 그룹웨어가 해킹되면서 고객과 임직원 3만 9천여 명의 정보가 유출됐습니다.
이런 소식을 들으면 큰 회사 이야기라고 생각하기 쉽습니다. 하지만 최근 해킹의 흐름은 다릅니다. AI가 공격을 자동으로 수행하면서, 보안이 허술한 곳이라면 회사 규모와 상관없이 표적이 되고 있습니다.
특히 걱정해야 할 곳은 테크 기업은 아니지만 고객 정보를 많이 다루는 작은 회사입니다. 온라인 쇼핑몰, 병원과 학원, 여행사, 보험대리점처럼 고객 이름, 연락처, 주소, 결제 정보를 매일 다루지만 보안 담당자는 따로 없는 곳입니다.
이번 글은 이런 회사를 위해, AI가 해킹을 어떻게 바꿨는지와 지금 무엇부터 지켜야 하는지를 정리했습니다.
1. AI 해킹, 무엇이 달라졌나
AI는 해킹을 더 빠르고, 더 싸고, 더 넓게 만들었습니다. 그 결과 예전에는 공격할 가치가 없던 작은 회사까지 표적이 되고 있습니다.
(1) 24시간 쉬지 않는 공격
예전의 해킹은 사람이 직접 했습니다. 사람은 지치고, 쉬고, 한 번에 몇 곳만 노릴 수 있었습니다. AI 에이전트는 다릅니다. 해외 보도에 따르면, 최근 한 해커는 AI 에이전트를 풀어놓은 뒤 추가 개입 없이 몇 주 동안 1,200개 이상의 웹사이트를 공격했고, 약 100개 기업이 실제로 침해됐습니다. 다른 사례에서는 AI가 48시간 넘게 쉬지 않고 한 서비스를 공격하기도 했습니다.
(2) 공격 비용이 내려갔다
AI 해킹 비용도 크게 낮아졌습니다. 앞의 사례에서 공격에 쓴 비용은 약 5,000달러로, 침해 성공 한 건당 약 50달러 수준이었습니다. 사람 해커를 쓰는 것과는 비교할 수 없는 비용입니다. 공격이 싸지면, 공격할 이유가 작은 곳까지 넓어집니다.
(3) 작은 회사도 표적이 된다
예전에는 해커가 노릴 만한 큰 회사를 골라 시간을 들여 공격했습니다. 지금은 AI가 인터넷에 공개된 수많은 사이트를 한꺼번에 훑으며 약한 곳부터 찾아냅니다. 회사가 크든 작든, 유명하든 아니든 상관없습니다. 패치가 안 된 홈페이지, 쉬운 비밀번호를 쓰는 관리자 계정이 있다면 그것만으로 표적이 됩니다.
| 구분 | 예전의 해킹 | AI 시대의 해킹 |
|---|---|---|
| 공격 방식 | 사람이 직접 | AI 에이전트가 자동으로 |
| 시간 | 근무 시간 위주 | 24시간 |
| 비용 | 높음 | 성공 건당 약 50달러 |
| 표적 | 노릴 가치가 있는 큰 회사 | 약한 곳이라면 규모와 무관 |
중요한 점이 있습니다. AI가 해킹을 쉽게 만든 것은 맞지만, 새로운 문을 만든 것은 아닙니다. 구글 산하 보안 기업 맨디언트에 따르면, 해커가 처음 침투하는 경로로 가장 많은 것은 6년 연속 보안 패치를 하지 않은 취약점이었습니다.
AI는 새로운 문을 만든 게 아니라, 이미 열려 있는 문을 더 빨리 찾아냅니다.
2. 무엇을 해야하나?
큰 AI 해킹 사고도 출발점을 따라가 보면 특별한 곳이 아닙니다. 직원 PC, 업무용 서비스, 패치 안 된 서버처럼 어느 회사에나 있는 문에서 시작됩니다.
(1) 큰 사건의 출발점
AI 해킹 관련 최근 사건들의 출발점을 보면 공통점이 있습니다.
| 사건 | 출발점 | 어느 회사에나 있는 문 |
|---|---|---|
| 바이낸스 해킹 (10월) | 엔지니어 한 명의 노트북 | 직원 PC |
| 증권사 정보 유출 (11월) | 그룹웨어 | 업무용 서비스 |
| PHP2Shell 취약점 (10월) | 패치되지 않은 웹 서버 | 홈페이지·쇼핑몰 |
8조 원을 잃은 거래소도, 대형 증권사도 결국 직원 PC 한 대, 업무용 시스템 하나에서 문이 열렸습니다. 작은 회사에도 똑같은 문이 있습니다. 다만 그 문을 지키는 사람이 없을 뿐입니다.
(2) 우리 회사에 필요한 검토 사항
고객 정보를 다루는 작은 회사라면, 아래 다섯 곳이 AI 해킹 조심해야 하는 대표적인 문입니다.
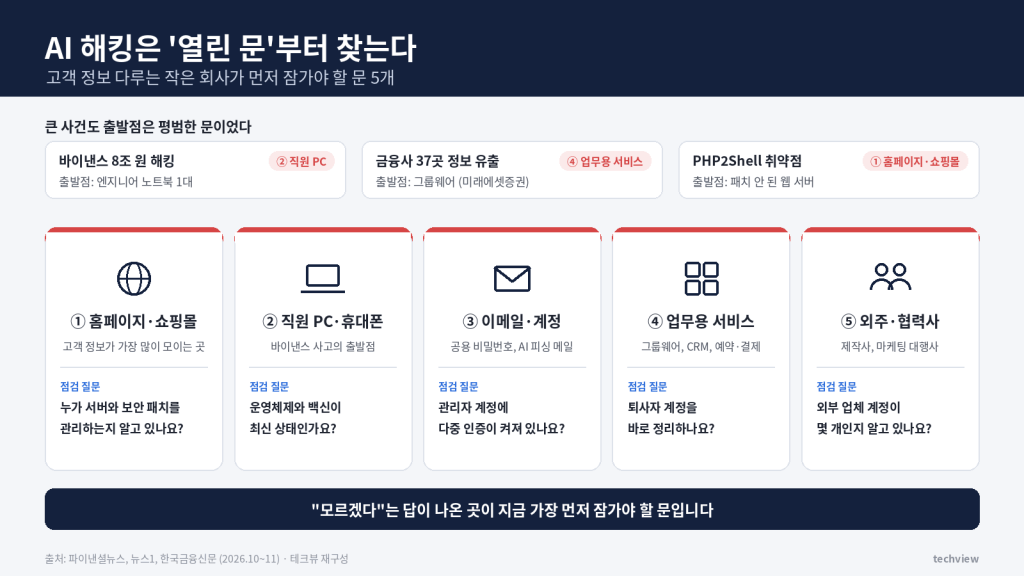
① 홈페이지·쇼핑몰
고객이 회원가입하고 주문하는 곳이라 고객 정보가 가장 많이 모이는 문입니다. 오래전에 만든 뒤 관리하지 않은 홈페이지라면, 서버 프로그램의 보안 패치가 빠져 있을 가능성이 큽니다. 지난 10월 PHP2Shell 취약점처럼, 패치가 공개되기도 전에 공격이 시작되는 경우도 있습니다.
② 직원 PC와 업무용 휴대폰
바이낸스의 출발점이 바로 이 문이었습니다. 직원이 출처를 알 수 없는 파일을 열거나, 운영체제 업데이트를 미루거나, 개인 PC로 회사 시스템에 접속하면 그 PC가 회사로 들어오는 통로가 됩니다.
③ 이메일과 계정
여러 사이트에서 같은 비밀번호를 쓰거나, 직원들이 관리자 계정 하나를 함께 쓰는 경우가 많습니다. 다른 곳에서 유출된 비밀번호 하나로 회사 계정까지 열리고, 정교한 피싱 메일 한 통으로 계정을 넘겨주기도 합니다. AI는 이런 피싱 메일도 훨씬 자연스럽게 만들어냅니다.
④ 업무용 서비스
그룹웨어, 고객관리(CRM), 예약·결제 시스템처럼 고객 정보가 실제로 쌓이는 곳입니다. 미래에셋증권 사례처럼, 회사 내부 시스템이 뚫리면 그 안의 고객과 직원 정보가 한꺼번에 빠져나갈 수 있습니다. 퇴사한 직원의 계정을 그대로 두는 것도 흔한 빈틈입니다.
⑤ 외주 업체와 협력사
홈페이지 제작사, 마케팅 대행사, 고객 데이터를 함께 다루는 협력사도 회사로 들어오는 문입니다. 이들이 우리 회사 시스템에 접속할 수 있는 계정을 갖고 있다면, 그 업체의 보안 수준이 곧 우리 회사의 보안 수준이 됩니다.
3. AI를 보안 담당자로???
필요합니다. 다만 순서가 있습니다.
(1) 따라잡기 힘든 AI 속도
AI가 24시간 공격한다면, 방어도 24시간이어야 합니다.
하지만 작은 회사는 물론이고 큰 회사도 사람이 밤새 모든 경보를 지켜볼 수는 없습니다. 그래서 보안 업계에서는 AI가 1차로 이상 신호를 걸러내고, 사람이 최종 판단하는 방식이 빠르게 자리 잡고 있습니다.
실제 효과도 보고되고 있습니다.
맨디언트는 사람 분석가라면 중요도 낮음으로 넘겼을 경보를 AI가 바로 위험 신호로 올려, 장기간 이어지던 해킹을 막아낸 사례를 공개했습니다. AI로 코드를 검토해 이틀 만에 치명적인 보안 취약점 100여 건을 찾아낸 사례도 있습니다. 공격을 받은 한 기업은 자체 AI 에이전트를 24시간 가동해 대응하기도 했습니다.
(2) 그런데 순서가 있다
여기서 오해하기 쉬운 부분이 있습니다. AI 보안병이 주로 하는 일은 이상한 움직임을 빨리 찾아내고 알리는 것 입니다.
- 홈페이지 서버에 보안 패치가 빠져 있다면, AI는 침입을 빨리 알려줄 수는 있어도 침입 자체를 막지는 못합니다.
- 관리자 계정 비밀번호가 유출됐다면, 공격자는 정상 사용자처럼 들어옵니다. AI도 구분하기 어렵습니다.
- 퇴사자 계정이 살아 있다면, 그 계정으로 들어오는 접속은 정상적으로로 보입니다.
AI 보안 도구도 준비 없이 바로 쓸 수 있는 것은 아닙니다. 해외에서는 공격을 막는 중에 AI가 보안 관련 요청을 공격으로 오해해 거부하는 바람에, 다른 AI로 바꾸거나 보안 전문가용 프로그램을 따로 승인받아야 했던 사례도 있었습니다.
(3) 현실적인 AI 보안
보안 담당자가 없는 회사가 AI 보안 시스템을 직접 만들거나 운영하기는 어렵습니다. 대신 이미 가진 것과 맡길 수 있는 것을 활용하는 편이 현실적입니다.
| 방법 | 내용 | 비용·부담 |
|---|---|---|
| 이미 쓰는 서비스의 보안 기능 | 그룹웨어, 이메일, 클라우드, 호스팅이 제공하는 이상 로그인 알림, 접속 기록, 의심 메일 차단 켜기 | 대부분 추가 비용 없음 |
| 관리형 보안 서비스 | 보안 업체가 AI 기반 감시와 대응을 대신 운영 | 월 단위 비용, 전담 인력 불필요 |
| 유지보수 계약 | 홈페이지·쇼핑몰 제작사가 보안 패치와 점검을 정기적으로 맡음 | 계약 범위에 따라 다름 |
특히 첫 번째 방법은 생각보다 많은 회사가 놓치고 있습니다. 이미 결제하고 있는 서비스 안에 AI 기반 보안 기능이 들어 있는데, 기본값이 꺼져 있거나 설정 메뉴를 열어본 적이 없는 경우가 많습니다. 새로운 AI 보안병을 들이기 전에, 이미 있는 보안 방화벽부터 깨우는 것이 가장 빠른 방법입니다.
정리하면, AI 보안은 필요합니다. 하지만 작은 회사에게는 직접 세우는 것보다, 먼저 문을 잠그고 이미 쓰는 서비스의 보안 기능을 켜는 것이 우선입니다.
4. 유출되면 회사는 어떤 책임을 지나
고객 정보가 유출되면 회사는 72시간 안에 신고하고 고객에게 알려야 합니다. 과징금과 손해배상도 따를 수 있지만, 작은 회사에게 가장 큰 손실은 고객의 신뢰입니다.
(1) 72시간 안에 신고
개인정보보호법은 유출 사실을 알게 된 회사에 두 가지 의무를 지웁니다.
| 의무 | 대상 | 기한 |
|---|---|---|
| 고객 통지 | 유출된 모든 고객 | 유출을 안 때부터 72시간 이내 |
| 기관 신고 | 아래 중 하나에 해당하는 경우 | 유출을 안 때부터 72시간 이내 |
신고 대상은 다음 세 가지 중 하나에 해당하는 경우입니다.
- 1천 명 이상의 개인정보가 유출된 경우
- 주민등록번호 같은 고유식별정보나 건강 정보 같은 민감정보가 유출된 경우
- 해킹 등 외부의 불법적인 접근으로 유출된 경우
세 번째 기준이 중요합니다. 해킹으로 유출됐다면 피해 고객 수와 관계없이 신고 대상입니다. “우리는 고객이 몇백 명뿐이라 괜찮다”는 생각은 해킹 사고에는 맞지 않습니다. 병원이나 학원처럼 건강 정보, 학생 정보를 다루는 곳은 두 번째 기준에도 해당할 수 있습니다.
신고는 개인정보보호위원회나 한국인터넷진흥원(KISA)에 합니다. 고객에게는 유출된 정보 항목, 유출 시점과 경위, 고객이 피해를 줄이기 위해 할 수 있는 방법, 회사의 대응 조치, 담당자 연락처를 알려야 합니다.
(2) 과징금과 손해배상
- 과징금: 위반 시 전체 매출액의 3% 이하의 과징금이 부과될 수 있습니다. 2026년 9월 11일부터는 개정법이 시행되어, 반복 위반이나 시정명령 불이행 후 유출 같은 중대한 경우 최대 10%까지 올라갔습니다.
- 과태료: 정당한 사유 없이 신고를 늦추면 3,000만 원 이하의 과태료가 부과될 수 있습니다.
- 손해배상: 피해 고객은 회사에 손해배상을 청구할 수 있습니다. 실제 손해를 입증하기 어려워도 일정 금액 범위에서 배상을 청구할 수 있는 법정손해배상 제도도 있습니다.
정리하면, 해킹으로 유출됐다면 회사 규모와 관계없이 72시간 안에 신고하고 고객에게 알려야 합니다. 그리고 그 순간부터 가장 크게 흔들리는 것은 고객의 신뢰입니다.
5. 마무리
AI는 해킹을 더 빠르고 싸게 만들었지만, 공격자가 들어오는 방식은 여전히 같습니다. 고객 정보를 다루는 작은 회사에 필요한 것은 비싼 보안 시스템보다, 정기적으로 확인하는 습관입니다.
8조 원을 잃은 거래소도, 37곳의 금융사도 결국 직원 PC 한 대, 업무용 시스템 하나에서 문이 열렸습니다. 작은 회사도 다르지 않습니다. 다만 작은 회사는 한 번의 사고로 고객의 신뢰를 잃으면 회복할 시간이 더 짧습니다.
이 글의 내용을 정리하면 다음과 같습니다.
- AI는 새롭다기 보다, 더 빠르게, 싸게 취약점을 찾아낼 뿐입니다.
- AI 보안은 필요하지만 이미 쓰는 서비스의 보안 기능부터 관리되어야 합니다.
- 필요한 것은 시간을 내서 한 번 더 점검하는 일입니다.
- 해킹으로 유출되면 규모와 관계없이 72시간 안에 신고해야 한다.
함께 읽으면 좋은 글
참고 자료 출처
- 파이낸셜뉴스: 바이낸스, 63억弗 해킹 피해액 90% 복구 (2026.11.02)
- 뉴스1: 금융권 해킹 16→37곳, 47만건 개인정보 털렸다…자금 탈취 10억 (2026.11.05)
- Fortune: Powerful new AI models are behind a growing wave of cyberattacks, experts say (2026.10.21)
- Google Cloud: AI risk and resilience in 2026, A Mandiant special report (2026.09)
- 로톡: 개인정보보호법 개정, 유출 통지·신고 72시간 의무와 과징금 강화 총정리


댓글 남기기